ARTICLE / 2026-08-14
企业级路由器与防火墙选型指南:中小园区网络建设要点解析
中小园区网络建设最怕的不是预算不够,而是选型时被参数表迷惑。很多客户拿着设备清单来问我们,为什么同样标称“千兆防火墙”,价格能差出三倍?答案往往藏在并发连接数、小包转发率和策略命中机制这些细节里。今天结合我们服务过的几十个园区项目,把企业级路由器、防火墙、行为管理器、VPN设备和流量控制设备的选型逻辑拆开讲清楚。
核心设备选型的三个硬指标
先看企业级路由器。园区出口路由器不能只看WAN口数量,要关注**NAT会话数**和**转发时延**。我们实测过,某主流品牌中低端型号在开启ACL和QoS后,小包转发率会从标称的2Mpps掉到700Kpps以下。建议500人规模园区至少选择支持3Mpps以上转发性能的型号,同时确认是否支持策略路由和链路负载均衡——这两项决定你能否把办公流量和视频会议流量分流,避免相互抢占带宽。
防火墙的选型核心在“状态检测”与“应用识别”的协同能力。单纯看吞吐量意义不大,真正考验设备的是开启IPS和防病毒后的性能衰减。行业经验值:启用全功能安全策略后,性能损耗超过40%的防火墙不建议用于核心出口。另外务必确认设备支持**高可用性(HA)部署**,主备切换时间要小于1秒,否则业务中断带来的损失远超设备差价。
行为管理与流量控制的联动配置
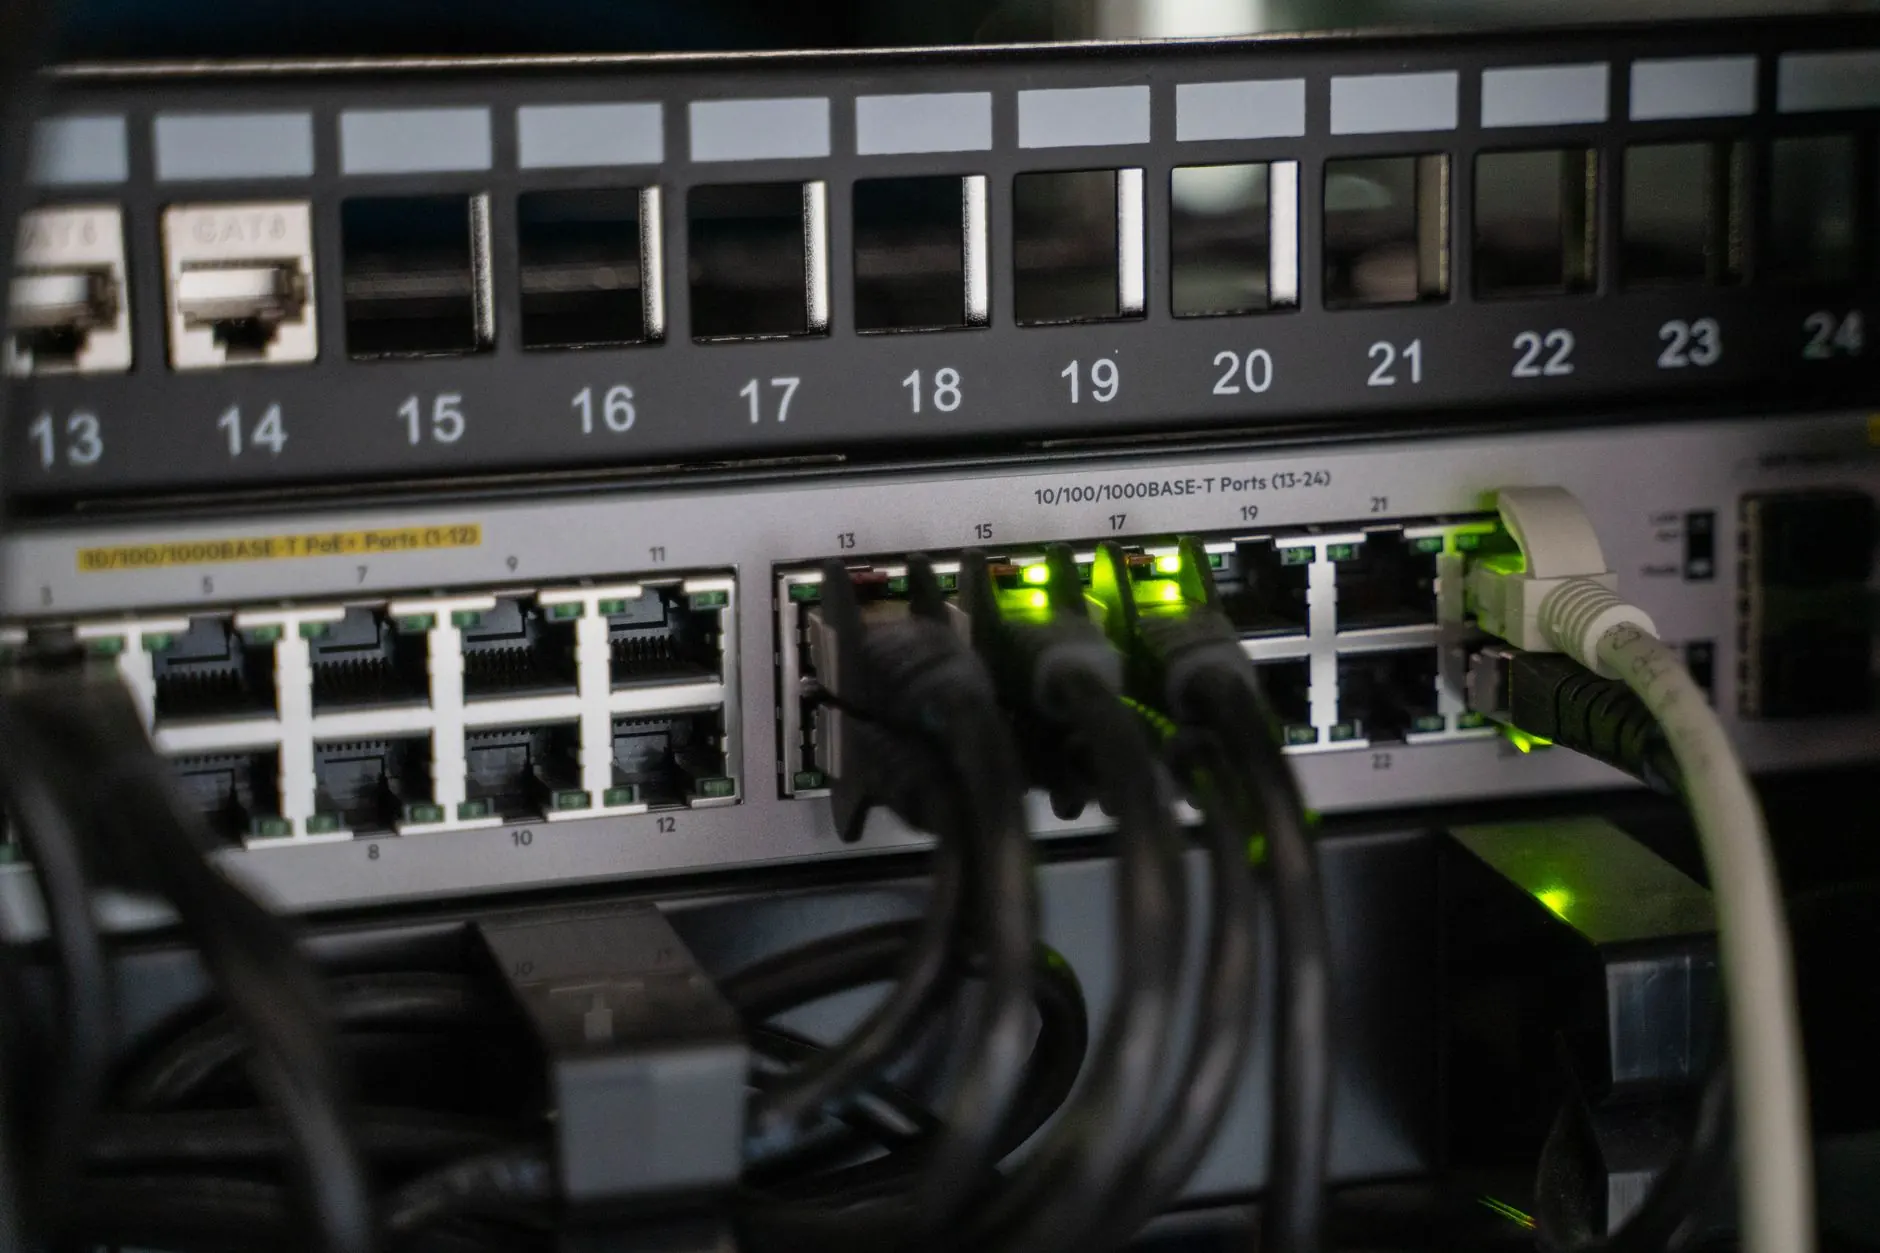
行为管理器和流量控制设备常常被分开采购,但我们更建议将它们作为统一策略的两端来考虑。行为管理器负责“识别”——精准区分P2P下载、视频会议、办公SaaS等应用类型;流量控制设备负责“执行”——基于识别结果做带宽分配和优先级调度。实际项目中,我们常用“**每IP限速+应用优先级队列**”的组合:给ERP系统分配保证带宽,对视频直播类应用设置最大带宽上限,同时为语音流量打高优先级标签。
值得警惕的是,部分低端行为管理器依赖端口号识别应用,对加密流量(如HTTPS、QUIC)几乎失效。选购时要确认设备是否支持**基于DPI的加密流量识别**,以及特征库的更新频率。我们有个制造业客户,原本用老设备封不住员工看短视频,换用支持SSL解密审计的设备后,流量占用直降35%。
VPN设备选型容易被忽略的坑
园区分支互联或远程办公场景下,VPN设备的选型重点不在加密算法,而在**并发隧道数**和**隧道切换机制**。IPsec VPN要问清是否支持多链路冗余,当主用线路抖动时能否在3秒内切换到备用隧道;SSL VPN则要关注客户端兼容性,尤其是信创环境下对统信UOS、麒麟系统的支持。我们做过对比,某些国际品牌在国产化终端上频繁掉线,而国内主流设备往往适配更完善。
常见问题:预算有限时如何取舍?
- 问题一:能不能用一台高性能防火墙替代行为管理器?——可以,但前提是防火墙的应用识别库足够全面,且你愿意接受性能损耗。通常建议出口防火墙专注安全,行为管理交给独立设备,便于策略调整和日志审计。
- 问题二:流量控制设备是否必须串接在链路上?——旁路部署(镜像模式)只能监控不能管控,必须串接才能生效。如果担心单点故障,选择支持Bypass功能的硬件,设备宕机时自动切换到物理连通。
- 问题三:设备选型时留多少性能冗余?——按峰值流量的1.5倍规划,同时参考未来三年终端增长预期。我们有个案例,客户按当前600人容量采购,第二年扩到900人时才发现会话表不够用,只能高价升级。
最后提醒一点:所有设备务必验证**日志留存能力**。等保2.0要求日志留存不少于6个月,行为管理器和防火墙的存储空间要按“日均日志量×180天”来估算,别等监管部门检查时才手忙脚乱。园区网络是长期投资,选型时多花一天测试,运维时能省一个月。