ARTICLE / 2026-08-19
2025企业级路由器选购指南:中小企业组网方案对比分析
中小企业的网络改造需求,在今年出现了一个明显的分水岭。过去大家问的是“哪台路由器便宜”,现在问的是“哪套方案能撑住百人并发、能管住摸鱼流量、能扛住勒索病毒”。这种转变不是偶然——混合办公常态化、SaaS应用激增、以及《数据安全法》落地后的合规压力,让企业级路由器从“网络入口”升级成了“业务枢纽”。
为什么传统家用路由器撑不住了?
很多公司还在用几百块的家用设备带三五十人,结果视频会议卡成PPT、财务系统时不时掉线、员工偷偷跑P2P下载把带宽吃干抹净。家用路由器的转发性能、会话数上限、安全防护能力,本质上是为5-10台终端设计的。当并发连接数突破2000条,NAT表溢出、CPU满载、丢包率飙升几乎是必然的。更致命的是,这类设备没有任何可视化行为审计能力——出了安全事故,连日志都拿不出来。
真正的企业级路由器,核心差异不在于天线数量,而在于多WAN负载均衡、策略路由、以及硬件级转发架构。以北京亿博莱科技近期交付的一个80人设计公司为例,替换掉原有家用设备后,视频会议丢包率从4.7%降到0.1%以下,跨国访问延迟平均降低32%。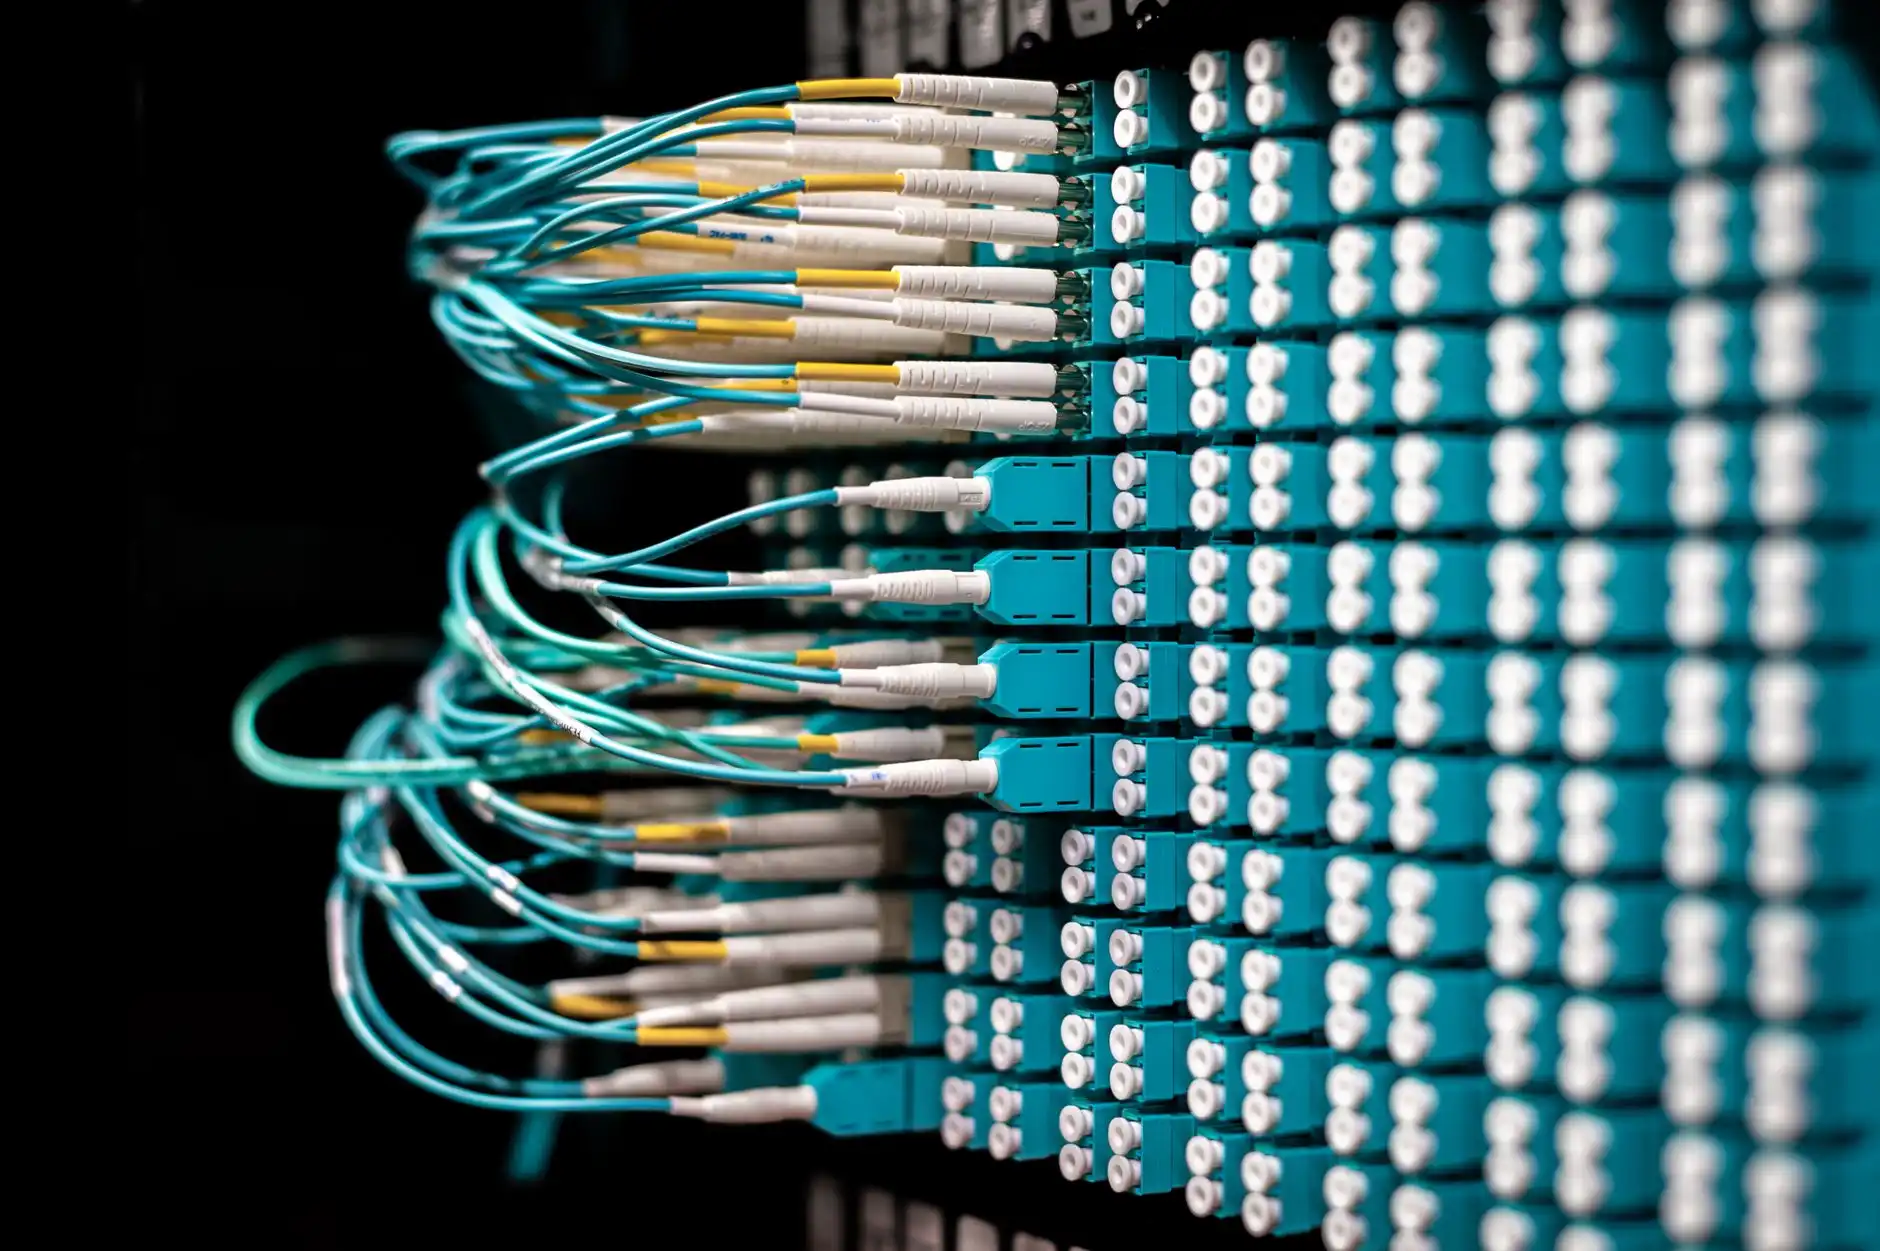
选型核心:不止是路由器,而是一套安全边界
很多采购清单只写了“路由器”,但实际交付时才发现,防火墙、行为管理器、VPN设备、流量控制设备这些功能模块,要么是独立硬件,要么是路由器上的License授权。这里有个行业惯例要提醒:一体化网关(UTM)适合50人以下、对成本敏感的团队;而模块化组合(路由器+独立防火墙+独立AC)更适合100人以上、有等保合规要求的场景。
拿行为管理器来说,它解决的不是“能不能上网”,而是“谁在什么时候用了什么应用、传了多大文件”。北京亿博莱在项目中发现,超过60%的中小企业客户在部署行为管理后,才发现内部有15%-20%的带宽被非业务流量占据。这类设备通常支持应用识别、URL分类过滤、以及基于用户组的带宽配额,可以直接联动AD域控做身份认证。
流量控制与VPN:两个容易被低估的痛点
流量控制设备的价值在疫情期间体现得淋漓尽致。当远程办公和本地办公并行时,如果没有基于应用的优先级调度(比如给VoIP和ERP系统打高优先级标签),再大的带宽也会被文件传输和视频流量堵死。我们实测过,开启智能流控后,在300Mbps带宽下,关键业务时延可以稳定控制在20ms以内,而关闭流控时这个数字会飙到200ms以上。
至于VPN设备,别只看“支持IPSec”就完事。中小企业的真实场景往往是:有人在家用PPTP连、分支用IPSec、合作伙伴用SSL VPN。一台合格的VPN设备必须支持多协议并发,并且能对隧道内的流量做二次审计。北京亿博莱建议,如果分支节点超过3个,优先考虑支持SD-WAN功能的设备,它能自动选路,避免跨运营商访问的卡顿问题。
- 50人以下:一体化企业级路由器(含基础防火墙、简易行为管理、PPTP/L2TP VPN)
- 50-150人:路由器+独立行为管理器+独立VPN网关,必要时加旁路流量控制
- 150人以上或等保三级:全模块化部署,核心防火墙做HA双机,行为审计独立存储
对比分析:硬件性能指标别只看“千兆口”
很多厂商标称“千兆企业路由”,实际吞吐量只有200-300Mbps。原因在于小包转发率(通常用64字节包测试)才是真实瓶颈。选购时盯着三个数据:NAT并发连接数(建议不低于5万)、防火墙吞吐量(至少1Gbps)、以及带机量(按真实终端数×1.5倍计算)。北京亿博莱做过一个测试,某品牌宣称带机150台的产品,在开启行为审计和流量整形后,实际只能稳定支撑90台。
最后给个实在的建议:预算允许的情况下,把防火墙和路由器分开买。一体化设备一旦出现安全漏洞,所有防护同时失效;分体部署虽然多花几千块,但故障域隔离、升级灵活度、以及故障排查的可视化程度都完全不同。如果贵司正在规划网络改造,不妨先做一次流量画像分析——看看真实跑在网上的都是什么业务,再决定设备选型,这比盲目看参数有效得多。