ARTICLE / 2026-09-16
企业级路由器与防火墙协同部署:中小企业办公网络架构优化实践
很多中小企业网络管理员都遇到过这样的场景:办公区突然有人用P2P下载占满带宽,视频会议卡顿;或者某台终端中了勒索病毒,在内网横向扩散。问题根源往往不在单台设备性能不足,而在于企业级路由器与防火墙之间缺乏协同,边界安全与流量治理被割裂成两张皮。
单点防御为何失效
传统组网习惯把出口安全全部压在防火墙上,路由器只做NAT转发。这种模式下,防火墙要同时处理会话建立、深度包检测、应用识别,吞吐量断崖式下跌。更麻烦的是,行为管理器如果旁路部署,只能看到镜像流量,无法实时阻断违规行为。三台设备各管一段,策略冲突、日志分散、故障定位靠猜。

协同部署的核心逻辑
合理的做法是让每台设备做自己最擅长的事。企业级路由器负责高速转发、多WAN负载均衡和基础ACL;防火墙专注状态检测、IPS和VPN设备的加密隧道终结;流量控制设备或行为管理器则以串接模式部署在核心交换与出口之间,基于应用特征库做精细化QoS。
具体落地时注意三点:
- 策略分层:路由器上只写五元组粗粒度策略,应用层策略全部上移到防火墙和行为管理器,避免路由器CPU被DDoS拖垮。
- 路由联动:防火墙与路由器之间跑OSPF或静态路由,当防火墙切换主备时,路由器能感知下一跳变化,会话不中断。
- 日志归一:通过Syslog将三台设备的日志汇总到同一平台,用源IP+时间戳关联分析,才能快速定位是哪个终端触发了告警。
典型拓扑与选型建议
200人以下的办公网络,推荐“企业级路由器→防火墙→行为管理器→核心交换机”串接架构。路由器选支持硬件加速的型号,防火墙开启IPS时吞吐不低于500Mbps,VPN设备建议独立部署或作为防火墙模块,方便远程办公用户接入。流量控制设备要支持至少2000种应用识别,否则微信视频和Zoom分不清,限速策略就是瞎限。
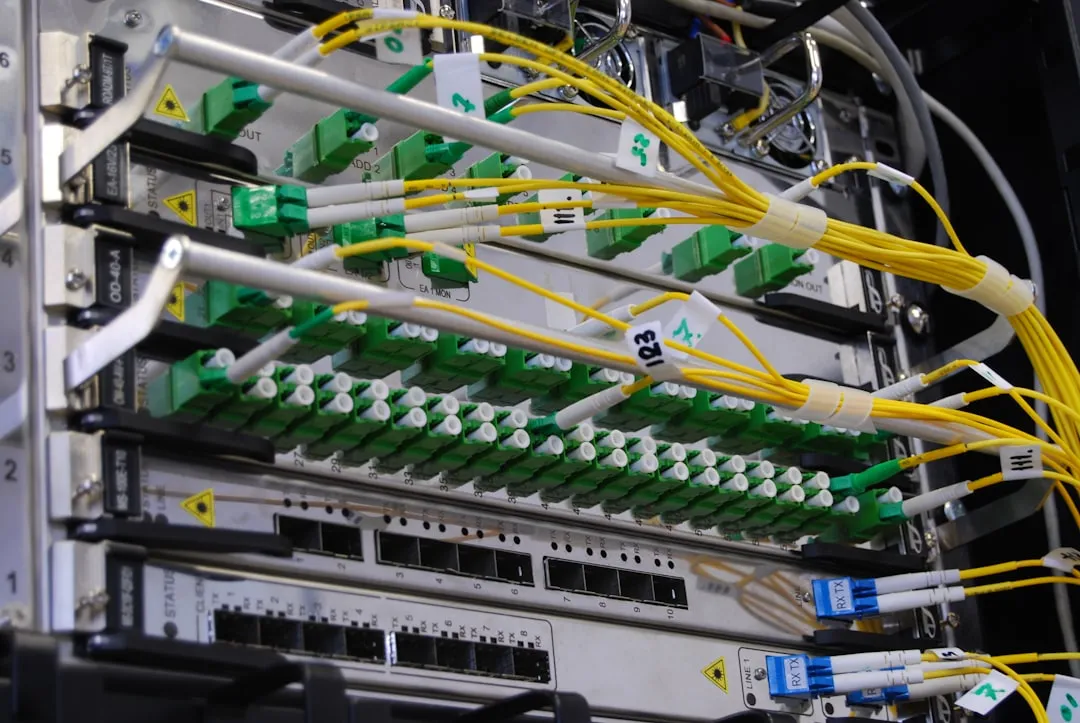
从趋势看,SASE和零信任正在把边界安全云化,但中小企业受预算和合规限制,本地化协同部署仍是未来三到五年的主流。把路由器、防火墙、行为管理器、VPN设备、流量控制设备当作一个整体来规划,比单独堆砌高端型号更有效。北京亿博莱科技有限公司在办公网络架构优化方面积累了大量实施经验,欢迎就具体拓扑与选型进一步交流。