CATALOG ENTRY
企业级路由器与防火墙协同部署方案解析:构建中小企业安全网络架构
很多中小企业在网络建设初期习惯“一机多用”——买一台企业级路由器,开启NAT和基础ACL就当作安全网关使用。当员工规模超过30人、业务系统上云、远程办公需求出现后,这种做法的隐患会集中暴露:内网横向渗透无法阻断、应用层攻击识别不了、带宽被P2P下载占满导致视频会议卡顿。问题不在于路由器本身,而在于安全能力的错配。
为什么单靠路由器扛不住安全压力
企业级路由器的核心职责是路由转发、NAT地址转换和基础包过滤,它的ASIC或NP芯片为线速转发而优化,安全策略处理能力有限。防火墙则不同,它需要做状态检测、应用识别、入侵防御(IPS),甚至SSL解密,对CPU和内存的消耗远高于路由转发。把两者混在一台设备上,要么安全策略被迫精简,要么转发性能大幅下降。
更现实的挑战来自行为管理器和流量控制设备的定位。行为管理需要做七层协议识别、URL分类、应用特征匹配,流量控制需要做队列调度和QoS标记,这些功能如果全部堆叠在出口路由器上,中小企业的IT运维人员根本无力调优。

协同部署的核心思路:分层处理
合理的架构是让专业设备做专业的事。推荐的分层逻辑如下:
- 出口层:企业级路由器负责PPPoE拨号、多线路负载均衡、基础NAT,保证转发效率
- 安全层:防火墙以透明模式或路由模式串接在路由器与核心交换机之间,承担状态检测、IPS、AV、应用控制
- 管控层:行为管理器旁路部署或串接,做上网行为审计、应用封堵、带宽配额
- 互联层:VPN设备独立部署或集成在防火墙上,负责分支互联和远程接入
这种分层的好处是故障域隔离。防火墙做策略更新或重启时,路由器仍可维持基础连通性;行为管理器做审计时,不影响转发路径的稳定性。
落地时的三个技术细节
第一,路由与防火墙的对接方式。 如果防火墙做透明模式,路由器与防火墙之间不需要重新规划网段,部署最快;如果防火墙做路由模式,需要在路由器上写静态路由指向防火墙内网接口,同时注意NAT策略的先后顺序——先做目的NAT再做源NAT,避免地址转换混乱。
第二,流量控制设备的部署位置。 建议放在防火墙内侧、核心交换机之前。这样防火墙先过滤掉恶意流量,流量控制设备再对合法流量做带宽分配和QoS标记。如果把流量控制设备放在防火墙外侧,攻击流量会先消耗流量控制设备的会话表,导致正常业务被误限速。
第三,VPN设备的选型与互通。 中小企业常见场景是总部与2-3个分支互联,同时支持出差员工L2TP或SSL VPN接入。建议选择支持国密算法、IPSec与SSL一体化的VPN设备,并与防火墙做策略联动——VPN隧道内的流量仍需经过防火墙做二次安全检测,防止分支被攻陷后成为跳板。
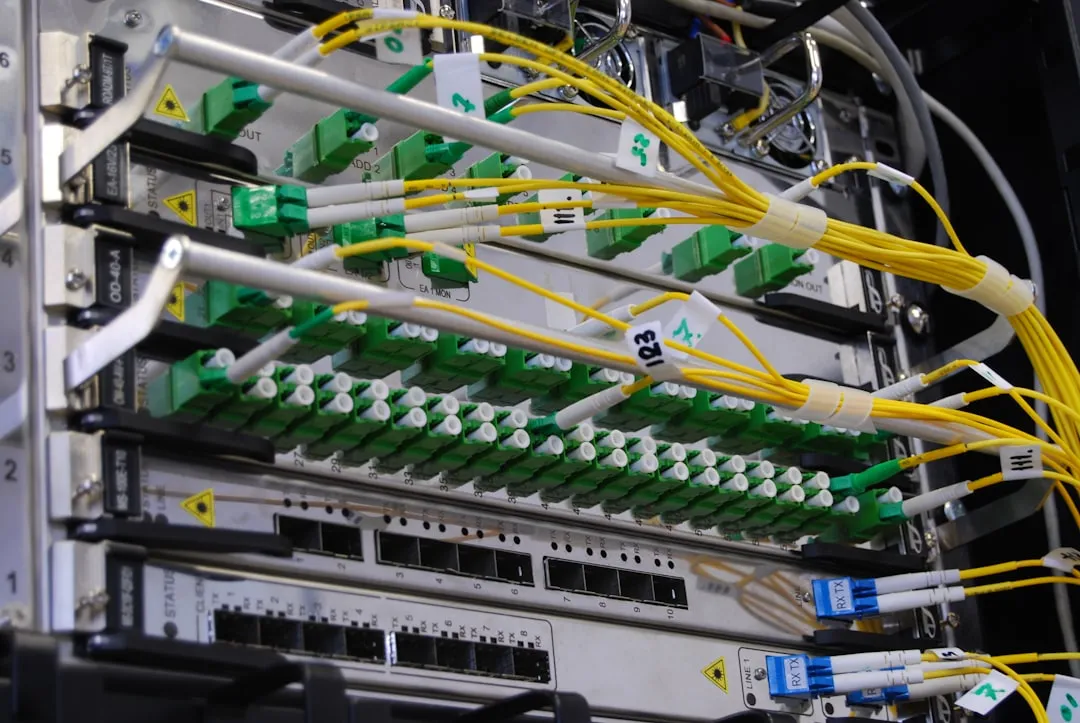
从趋势看,SASE和零信任架构正在改变中小企业的组网逻辑。未来企业级路由器可能只保留SD-WAN转发能力,防火墙、行为管理、VPN、流量控制以虚拟化形式运行在通用平台上。但就当下而言,物理设备协同部署仍是性价比最高、运维最可控的方案。
北京亿博莱科技有限公司长期服务于中小企业网络架构设计与设备选型,在企业级路由器、防火墙、行为管理器、VPN设备、流量控制设备的协同部署方面积累了丰富的落地经验。如果您的网络正面临性能瓶颈或安全合规压力,欢迎与我们交流具体场景。