CATALOG ENTRY
企业级路由器与防火墙选型指南:北京中小企业办公网络部署要点
北京中小企业的办公网络正在经历一轮静默的升级潮。过去一台家用路由器加几个交换机就能撑起的场景,如今面对云办公、视频会议、多分支机构互联的需求,已经明显吃力。选型不当带来的后果也很直接:出口带宽跑不满、内网横向渗透防不住、员工摸鱼行为管不了。本文从实际部署角度,拆解企业级路由器、防火墙、行为管理器、VPN设备、流量控制设备的选型逻辑与落地要点。
出口层:企业级路由器与流量控制的分工
很多企业把出口设备简单理解为一台路由器,这是常见的认知偏差。企业级路由器的核心职责是NAT转发、多WAN负载均衡和策略路由,而流量控制设备(或具备流控能力的路由模块)负责的是QoS队列调度——两者解决的是不同层面的问题。当出口带宽被P2P下载或视频缓存占满时,单纯堆砌路由器转发性能并不能改善体验,真正起作用的是基于应用识别的带宽分配策略。
实操中建议关注三个参数:并发会话数、NAT转发时延、以及是否支持基于IP+应用的二级流控。北京地区不少中小企业出口带宽在200M~500M之间,一台支持千兆线速转发、并发会话数不低于5万的设备即可覆盖50~150人规模。

安全层:防火墙与行为管理器的边界
防火墙和行为管理器常被混为一谈,但职责边界清晰:防火墙管的是能不能进,行为管理器管的是进来之后干什么。下一代防火墙(NGFW)集成了入侵防御、应用识别和URL过滤,适合部署在网络出口做第一道防线;行为管理器则侧重于上网行为审计、应用封堵和带宽配额,通常旁路或串接在内网核心交换与出口之间。
选型时容易踩的坑包括:
- 只看吞吐量不看新建连接速率,导致高峰时段丢包
- 忽略SSL解密性能,HTTPS流量审计形同虚设
- 行为管理器的日志存储周期不足,合规审计时无据可查
对于有等保合规要求的北京企业,防火墙的日志留存建议不低于6个月,行为管理器的审计记录同样需要满足这一周期。
互联层:VPN设备的场景化选择
多分支机构或远程办公场景下,VPN设备是刚需。IPSec VPN适合站点到站点的固定隧道,稳定性好、开销低;SSL VPN则更适合移动办公人员,免客户端或轻客户端接入体验更佳。部分企业级路由器和防火墙已内置VPN功能,50人以下规模可优先考虑集成方案以降低设备堆叠成本。超过100人或隧道数量超过20条时,独立VPN设备在并发隧道数和加密吞吐上的优势会更明显。
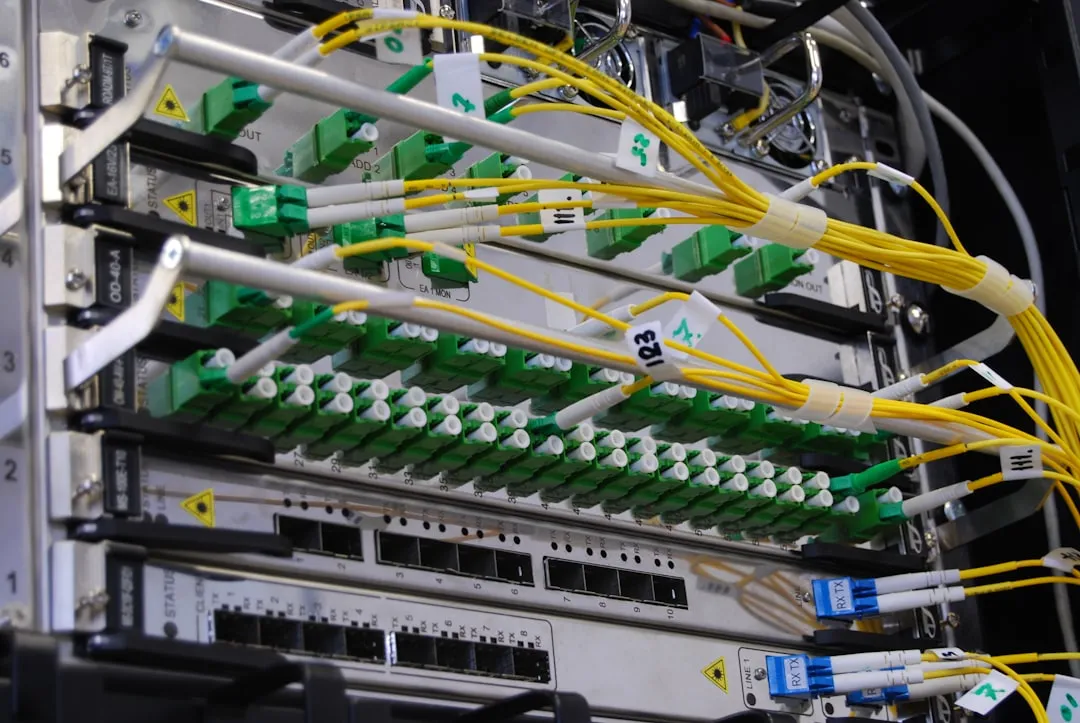
部署时需注意:IPSec隧道建议启用DPD(死亡对等体检测),避免链路切换后隧道假死;SSL VPN则要规划好地址池与内网路由的对应关系,否则容易出现能连上但访问不了资源的尴尬。
选型对比:不同规模下的配置参考
以下为北京中小企业常见规模下的设备组合参考,实际选型还需结合具体业务流量模型调整:
- 20~50人:企业级路由器(集成流控)+ 基础防火墙,VPN需求低时可用路由器自带功能
- 50~150人:企业级路由器 + 下一代防火墙 + 行为管理器,VPN设备按远程办公人数选配
- 150~300人:独立流量控制设备 + 高性能防火墙 + 独立VPN设备,行为管理器需支持万兆旁路
需要强调的是,设备数量不等于安全能力。合理的VLAN划分、ACL策略和日志集中管理,往往比多买一台设备更能解决实际问题。北京亿博莱科技有限公司在产品中心提供上述各类设备的选型咨询与方案对接,可根据企业实际出口结构和人员规模给出针对性建议。