CATALOG ENTRY
北京中小企业办公网络搭建:企业级路由器与防火墙选型要点解析
在北京市区一间百来平米的办公室里,二三十台设备同时连网、跑业务系统、开视频会议,网络却时不时卡顿甚至断流——这是不少中小企业IT负责人遇到的真实困境。问题往往不在宽带本身,而在于出口设备的选型与搭配。企业级路由器、防火墙、行为管理器、VPN设备、流量控制设备,这些名词听起来相近,作用却各不相同。选错了,轻则体验差,重则留下安全漏洞。
出口链路的核心:企业级路由器怎么挑
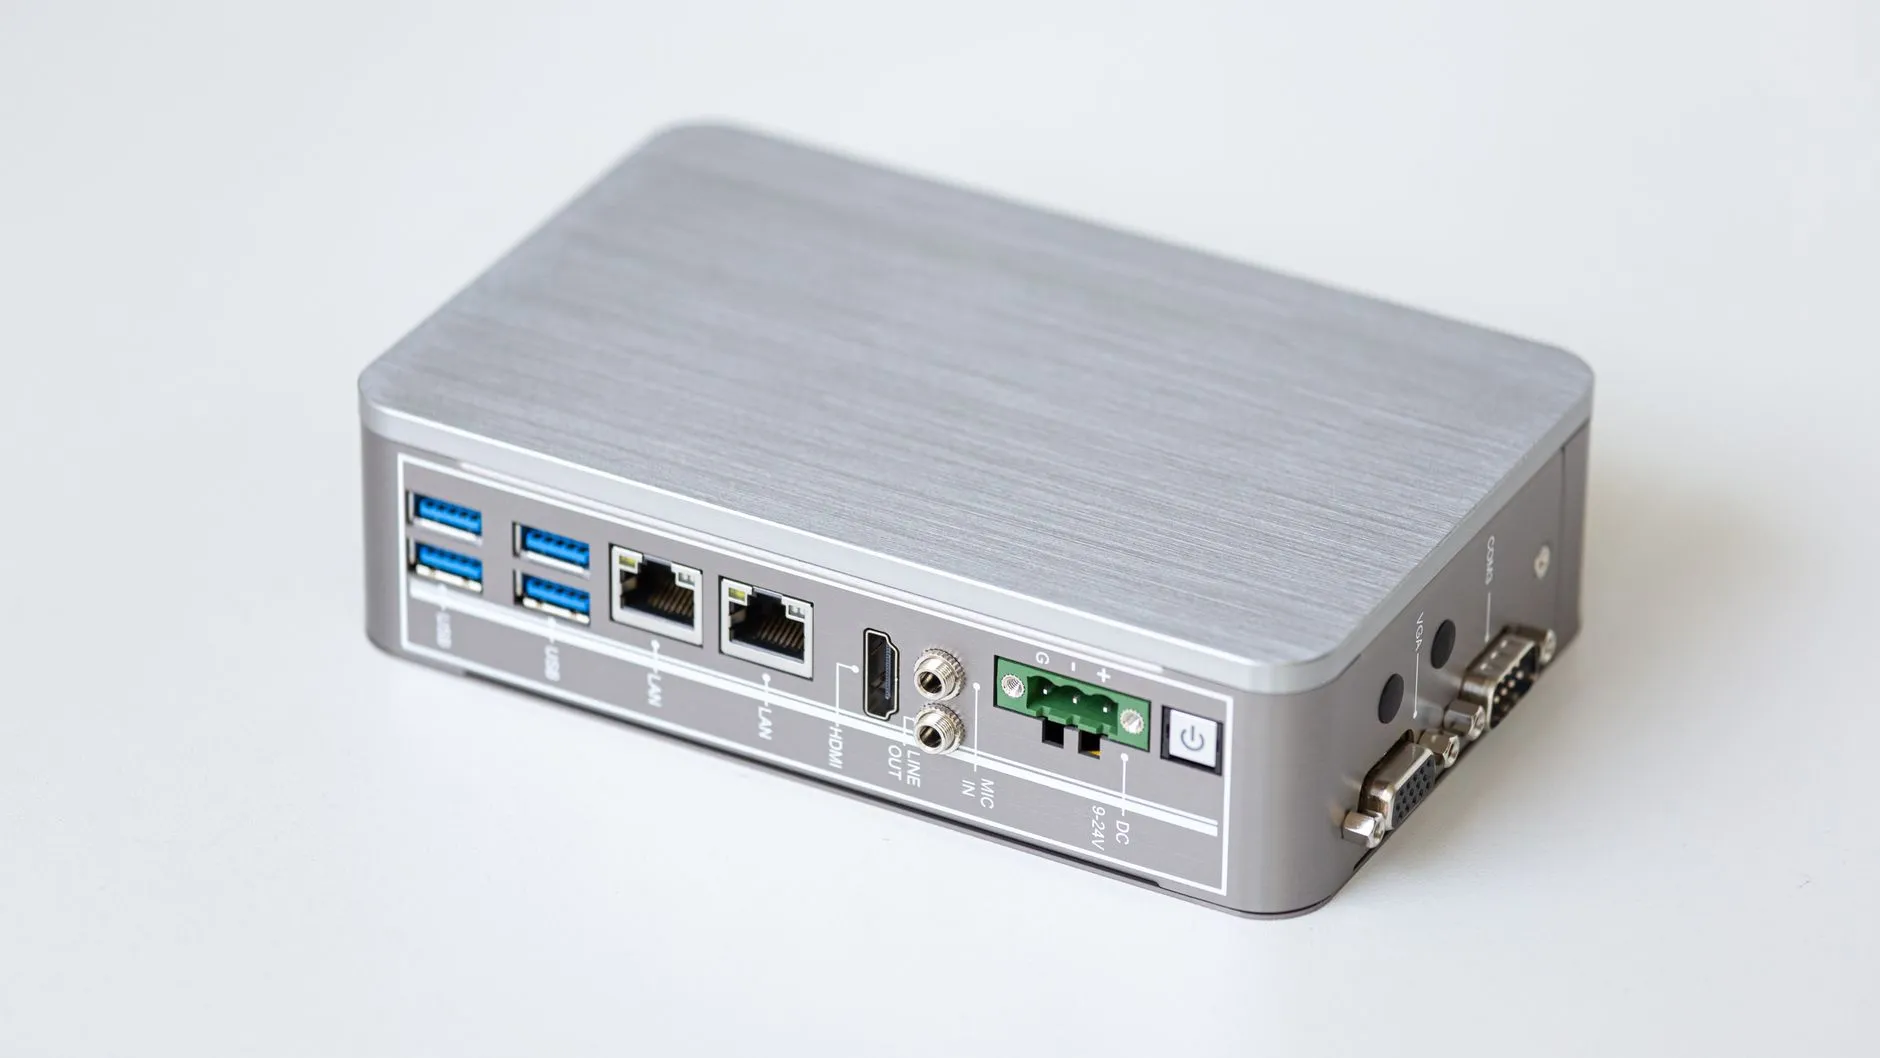
企业级路由器是网络出口的第一道关卡,它的NAT转发性能、并发会话数、带机量直接决定办公网的下限。北京不少中小企业用的是运营商赠送的光猫一体机,带机量标称50台,实际20台左右就开始丢包。选购时别只看无线速率,要重点关注以下参数:
- 并发会话数:建议按人均500-1000条估算,50人规模至少需要3万条以上
- WAN口数量:支持双WAN接入可做线路备份或带宽叠加,对依赖网络的业务很关键
- 转发性能:千兆线速转发是底线,注意看是否开启NAT后仍能跑满
多WAN口的企业级路由器还能配合流量控制设备做策略分流,把视频会议和业务系统走不同线路,避免互相抢占。
防火墙与行为管理器:安全与效率的平衡
防火墙负责边界安全,做的是状态检测、入侵防御、应用识别。中小企业不必追求吞吐几十G的旗舰型号,但IPS和AV功能的实际开启吞吐要留足余量——很多产品标称1Gbps,开启全功能检测后骤降到200Mbps,这是常见坑。
行为管理器(上网行为管理)则偏向内网治理:限制P2P下载、管控非工作类应用、做URL过滤和带宽配额。它和防火墙功能有重叠,现在不少防火墙已集成行为管理模块。如果公司对员工上网行为有合规要求,独立的行为管理器在审计日志和报表上通常更细致。
VPN设备与流量控制的协同
有分支机构或远程办公需求的企业,VPN设备的选型要看隧道类型和加密吞吐。IPSec适合站点互联,SSL VPN更适合移动办公人员接入。注意加密后的吞吐衰减,AES-256加密下性能打对折是常态。
流量控制设备解决的是"谁在用、用多少"的问题。基于应用层的流控比单纯IP限速更精准,能识别出具体是哪个应用在占带宽。北京一些设计公司反馈,部署流控后,原本被视频缓存占满的出口带宽释放了近40%。
一套可落地的选型参考
以50人规模、双线接入的北京中小企业为例,一个务实的组合是:多WAN企业级路由器做主出口,下一代防火墙开启IPS与行为管理,按需配置SSL VPN设备供远程接入,流量控制策略在防火墙或独立设备上统一编排。预算有限时,可优先保证路由器和防火墙的性能余量,行为管理与流控先用防火墙内置模块过渡。
网络设备的选型没有标准答案,关键是算清自己的带机量、业务类型和安全等级。北京亿博莱科技有限公司长期服务本地中小企业网络建设,如果你正为出口设备选型纠结,欢迎带着实际拓扑来聊。