CATALOG ENTRY
北京地区中小企业VPN设备选型:从需求分析到落地部署
在北京做IT运维的朋友,这两年大概率都经历过这样的场景:公司规模从几十人扩张到上百人,或者临时要开几个远程办公节点,结果发现手头的网络设备开始"力不从心"。北京地区网络环境特殊——多运营商接入混杂、跨区办公链路延迟敏感、等保合规要求严格,这些因素叠加在一起,让中小企业VPN设备的选型变得比想象中复杂。
选VPN设备不是买一台"能翻墙的路由器"那么简单。它需要和现有的企业级路由器、防火墙形成协同,还要考虑是否需要对内网行为做管控。下面从实际部署角度,把选型逻辑拆开来讲。
先搞清楚:你的VPN到底要解决什么问题
很多选型失败的根源,是把三种完全不同的需求混为一谈:
- 站点到站点(Site-to-Site):总部和分公司之间的固定隧道,要求稳定、低延迟,通常用IPsec或WireGuard协议
- 远程接入(Remote Access):员工在家或出差时拨入内网,SSL VPN更合适,但并发数和加密吞吐要匹配
- 混合云互联:连接北京本地机房和公有云VPC,对VPN设备的NAT穿透能力和动态路由支持要求高
北京地区的特殊之处在于,不少中小企业同时在联通、电信、移动三条线上跑业务,VPN设备如果只支持单WAN口,故障切换就成了摆设。另外,跨运营商链路的抖动率在工作日9:00-11:00明显偏高,设备是否支持前向纠错(FEC)和多路径聚合,直接影响远程办公体验。

设备协同:别让VPN变成"信息孤岛"
VPN设备在企业网络中的位置,决定了它必须与上下游设备配合。典型架构里,防火墙负责边界安全和入侵检测,企业级路由器处理多线负载均衡和策略路由,VPN设备专注加密隧道和用户认证。三者如果各自为政,运维成本会成倍增加。
举个例子:如果VPN设备不支持与防火墙联动,远程用户拨入后可能绕过安全策略直接访问内网资源,形成合规风险。再比如,行为管理器和流量控制设备如果无法识别VPN隧道内的流量类型,就无法对远程用户的P2P下载或视频流做限速,导致办公带宽被挤占。
建议在选型时确认以下参数:
- 是否支持RADIUS/LDAP对接现有域控
- IPsec吞吐量与防火墙转发性能是否匹配(通常VPN吞吐应不低于防火墙的60%)
- 是否提供API或Syslog接口,方便接入统一监控平台
- 是否支持基于应用识别的QoS策略,与流量控制设备策略对齐
落地部署中的三个实操建议
第一,先做流量基线。部署前用现有行为管理器或NetFlow工具统计一周的出口流量峰值、并发会话数、主要应用类型。这比拍脑袋估算靠谱得多,也能避免买回来的设备"小马拉大车"。
第二,分阶段上线。先把VPN隧道用在非核心业务上跑两周,观察丢包率和重连频率,再逐步迁移ERP、OA等关键系统。北京地区部分老旧写字楼的宽带线路质量参差不齐,提前暴露问题比上线后救火强。
第三,留足冗余。CPU和内存占用率长期超过70%的VPN设备,在突发并发下极易出现隧道中断。选型时按当前需求的1.5-2倍配置,预算允许的话优先选支持硬件加密卡的型号。
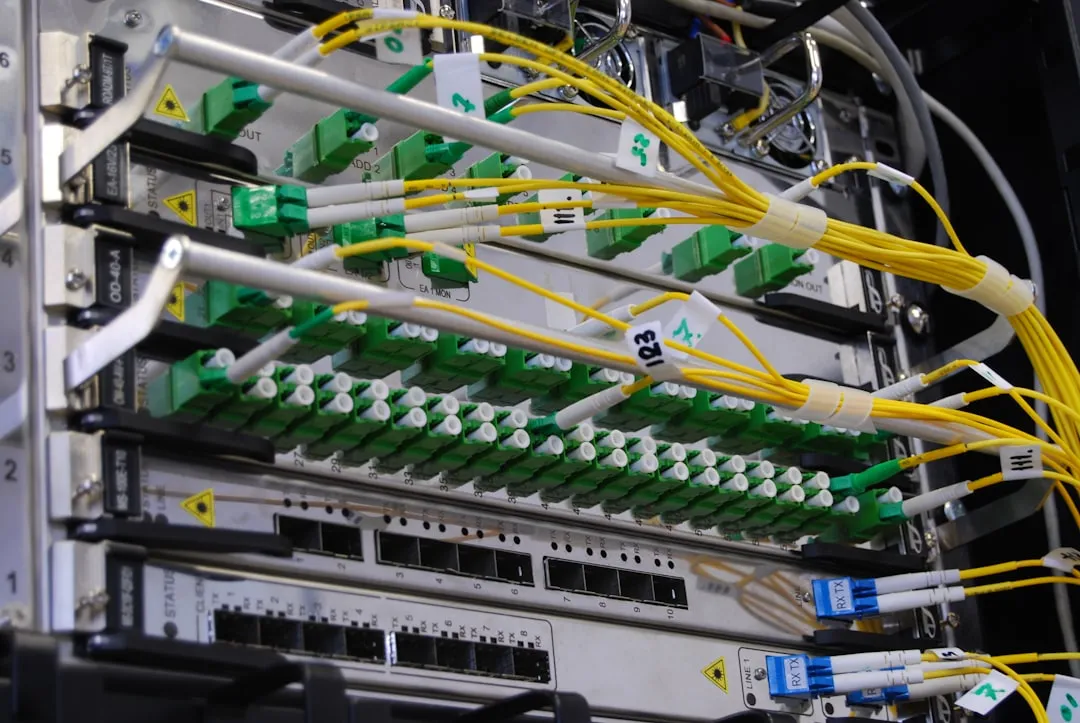
从趋势看,北京中小企业的VPN部署正在从"单点设备"向"轻量级SD-WAN"演进。支持零接触部署(ZTP)、能自动选择最优链路的企业级路由器与VPN融合设备,正在替代传统独立VPN网关。对于没有专职网络工程师的团队来说,这类方案的上手门槛更低,运维也更省心。
归根结底,选型的核心不是比较参数表,而是把自身业务流量特征、合规要求和预算约束理清楚,再去找匹配的设备组合。北京亿博莱科技有限公司长期服务本地中小企业网络建设,如果你正在做VPN设备选型或网络改造,欢迎带着实际拓扑来聊,我们帮你把方案落到可执行的层面。